Domain energy-zone.de kaufen?
Wir ziehen mit dem Projekt
energy-zone.de um.
Sind Sie am Kauf der Domain
energy-zone.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain energy-zone.de kaufen?
Auf was muss ich bei Solar Energy achten? Solar Panel, Batterie und Wechselrichter.
Bei der Nutzung von Solarenergie sollten Sie auf die Qualität und Effizienz der Solarpanels achten, um eine maximale Energieausbeute zu erzielen. Die Batterie sollte eine ausreichende Kapazität haben, um den erzeugten Strom zu speichern und bei Bedarf abzurufen. Der Wechselrichter ist wichtig, um den Gleichstrom der Solarpanels in den für den Haushaltsgebrauch benötigten Wechselstrom umzuwandeln. **
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **


Ähnliche Suchbegriffe für Anti-Phishing
Top-Angebote
Produkte zum Begriff Anti-Phishing:
-
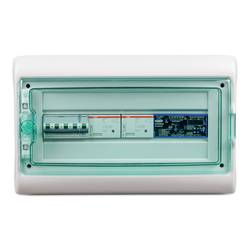
Victron Energy RCD000300200 Anti-Inselbildung Box Anti-islandung BoxDie Schutz vor Inselbildung-Box 63A für Ein- und Drei-Phasen-Betrieb ist eine Kombination aus einem Gerät zum Schutz vor Inselbildung, dem Ziehl UFR1001E, zwei Leitungsschützen und einem Hauptstromkreisunterbrecher. Sie eignet sich sowohl für Ein-Phasen- als auch für Drei-Phasen-Systeme. Sie ist für bis zu 63 A pro Phase ausgelegt und alle Teile sind in einem IP65-Gehäuse untergebracht.1299,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Holler, Christian: Erneuerbare EnergienErneuerbare Energien , Ohne heiße Luft , Sonstige > Motorkühlung , Erscheinungsjahr: 20180906, Produktform: Kartoniert, Autoren: Holler, Christian~Gaukel, Joachim, Seitenzahl/Blattzahl: 255, Abbildungen: vielfarbig, mit vielen Infografiken, Keyword: Energie; Energiepolitik; Energiesparen; Windenergie; Solarenergie; Energiemix; Energiewende, Fachschema: Energie (physikalisch)~Management / Umwelt~Umweltmanagement~Energie (physikalisch) / Erneuerbare Energie~Energiewirtschaft / Erneuerbare Energie~Erneuerbare Energie~Regenerative Energie~Energietechnik~Ressource, Fachkategorie: Alternative und erneuerbare Energien und Technik~Energieeffizienz~Politik und Staat, Warengruppe: TB/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Energieressourcen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Oekom Verlag GmbH, Verlag: Oekom Verlag GmbH, Verlag: oekom verlag, Länge: 211, Breite: 149, Höhe: 20, Gewicht: 507, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch, WolkenId: 182345220,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Anti-Claim-ManagementAnti-Claim-Management , Zeit und Kosten sparen: Nachtragsforderungen wirksam verhindern! In Zeiten großer Kostensensibilität am Bau gibt das Handbuch Auftraggeber:innen geeignete Werkzeuge an die Hand, um rechtzeitig präventive oder reaktive Maßnahmen bei der Nachtragsregulierung zu ergreifen. Die Autoren erläutern, wie die nachtragsgegenständlichen Themen »Kosten« und »Termine« bei der Projektrealisierung erfolgreich systematisch berücksichtigt werden können. Ihre Vorteile: neue obergerichtliche Entscheidungen und aktuelle Literatur wurden eingearbeitet Unterteilung der Handlungsvorschläge in präventive, proaktive und reaktive Maßnahmen baubetriebliche und baurechtliche Aspekte werden gleichermaßen berücksichtigt interdisziplinäres Autorenteam aus langjährig erfahrenen baubetrieblichen Sachverständigen und Fachanwälten für Bau- und Architektenrecht arbeitet »Hand in Hand« praxisnahe, verständliche Darstellung Aus dem Inhalt: Vergabestrategie Auswahl der Vertragspartner:innen Gestaltung von Planer- und Bauverträgen Angebotsprüfung Projektorganisation Dokumentation Störungsmanagement Anordnungsmanagement Sach- und Bauzeitnachtragsprüfung Konfliktmanagement Forderungsmanagement/Regressierung BIM, Lean Construction, Partnering Herausgeber: Prof. Dr.-Ing. Thomas Sindermann , öffentlich bestellter und vereidigter Sachverständiger für Baupreisermittlung und Abrechnung im Hoch- und Ingenieurbau sowie Bauablaufstörungen, Köln, Lehrtätigkeiten an der RWTH Aachen University und Ruhr-Universität Bochum. Dr. jur. Gerolf Sonntag , Fachanwalt für Bau- und Architektenrecht, Partner am Standort Mönchengladbach von Kapellmann und Partner Rechtsanwälte mbB, Lehrbeauftragter für Strategisches Vertragsmanagement an der Technischen Universität Dortmund. Dr.-Ing. Alexander Knopp , Geschäftsführer der Prof. Schiffers Bauconsult GmbH & Co. KG, Lehrbeauftragter an der RWTH Aachen für Claim Management. Autoren: Dr. Andreas Berger , Fachanwalt für Bau- und Architektenrecht, Mönchengladbach; Dr. Mathias Finke , Fachanwalt für Bau- und Architektenrecht, Hamburg; Dr. Tom Giesen , Rechtsanwalt, Mönchengladbach; Dr. Thomas Jelitte , Düsseldorf; Dr.-Ing. Alexander Knopp , Düsseldorf; Prof. Dr. Christian Lührmann , Fachanwalt für Bau- und Architektenrecht, Frankfurt; Dr. Harald Pott , Fachanwalt für Bau- und Architektenrecht, Berlin; Prof. Dr.-Ing. Thomas Sindermann , Köln; Dr. Tobias Schneider , Fachanwalt für Bau- und Architektenrecht, München; Dr.-Ing. Markus Zobel , Köln. Aus den Besprechungen zur Vorauflage: »Die Autoren geben dem Leser Werkzeuge an die Hand, oft mit Beispielen unterlegt, die sofort den Praxisbezug ermöglichen. Schematische Darstellungen fassen Wichtiges zusammen. Das Werk besticht durch Übersichtlichkeit, Struktur und Verständlichkeit«. RAin Dr. Barbara Schellenberg, Limburg, in Bauwirtschaft 2020, 112 , Montageteile, Halterungen & Befestigungen > Beleuchtung , Auflage: 2. Auflage, Erscheinungsjahr: 20240417, Produktform: Leinen, Autoren: Knopp, Alexander~Sindermann, Thomas~Sonntag, Gerolf, Redaktion: Sindermann, Thomas~Sonntag, Gerolf~Knopp, Alexander, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 400, Keyword: Architektenrecht; Baurecht; Nachtragsforderungen; Nachtragsmanagement; Projektrealisierung, Fachschema: Abgabe - Abgabenordnung - AO~Architekt / Bauplanung~Bauplanung~Bauwirtschaft / Bauplanung~Bau / Baurecht~Baurecht - Bundesbaurecht~Steuergesetz~Steuerrecht - Steuergesetz~Privatrecht~Zivilgesetz~Zivilrecht, Fachkategorie: Zivilrecht, Privatrecht, allgemein~Öffentliches Recht, Warengruppe: HC/Öffentliches Recht, Fachkategorie: Baurecht, Recht für Ingenieure, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Werner Verlag, Verlag: Werner Verlag, Verlag: Werner Verlag, Länge: 213, Breite: 152, Höhe: 28, Gewicht: 614, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **


Wie funktioniert Solar Energy?
Solar Energy wird durch die Umwandlung von Sonnenlicht in elektrische Energie mithilfe von Solarzellen erzeugt. Diese Solarzellen bestehen aus Silizium, das das Sonnenlicht einfängt und in elektrische Energie umwandelt. Die erzeugte Energie wird dann in Batterien gespeichert oder ins Stromnetz eingespeist. Solarpanels werden auf Dächern oder in Freiflächen installiert, um möglichst viel Sonnenlicht einzufangen und so effizient wie möglich Energie zu erzeugen. Insgesamt ist Solar Energy eine nachhaltige und umweltfreundliche Energiequelle, die dazu beiträgt, den CO2-Ausstoß zu reduzieren. **
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
Top-Angebote
Produkte zum Begriff Anti-Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Victron Energy RCD000300200 Anti-Inselbildung Box Anti-islandung BoxDie Schutz vor Inselbildung-Box 63A für Ein- und Drei-Phasen-Betrieb ist eine Kombination aus einem Gerät zum Schutz vor Inselbildung, dem Ziehl UFR1001E, zwei Leitungsschützen und einem Hauptstromkreisunterbrecher. Sie eignet sich sowohl für Ein-Phasen- als auch für Drei-Phasen-Systeme. Sie ist für bis zu 63 A pro Phase ausgelegt und alle Teile sind in einem IP65-Gehäuse untergebracht.1299,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Auf was muss ich bei Solar Energy achten? Solar Panel, Batterie und Wechselrichter.
Bei der Nutzung von Solarenergie sollten Sie auf die Qualität und Effizienz der Solarpanels achten, um eine maximale Energieausbeute zu erzielen. Die Batterie sollte eine ausreichende Kapazität haben, um den erzeugten Strom zu speichern und bei Bedarf abzurufen. Der Wechselrichter ist wichtig, um den Gleichstrom der Solarpanels in den für den Haushaltsgebrauch benötigten Wechselstrom umzuwandeln. **
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
Ähnliche Suchbegriffe für Anti-Phishing
-
Holler, Christian: Erneuerbare EnergienErneuerbare Energien , Ohne heiße Luft , Sonstige > Motorkühlung , Erscheinungsjahr: 20180906, Produktform: Kartoniert, Autoren: Holler, Christian~Gaukel, Joachim, Seitenzahl/Blattzahl: 255, Abbildungen: vielfarbig, mit vielen Infografiken, Keyword: Energie; Energiepolitik; Energiesparen; Windenergie; Solarenergie; Energiemix; Energiewende, Fachschema: Energie (physikalisch)~Management / Umwelt~Umweltmanagement~Energie (physikalisch) / Erneuerbare Energie~Energiewirtschaft / Erneuerbare Energie~Erneuerbare Energie~Regenerative Energie~Energietechnik~Ressource, Fachkategorie: Alternative und erneuerbare Energien und Technik~Energieeffizienz~Politik und Staat, Warengruppe: TB/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Energieressourcen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Oekom Verlag GmbH, Verlag: Oekom Verlag GmbH, Verlag: oekom verlag, Länge: 211, Breite: 149, Höhe: 20, Gewicht: 507, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch, WolkenId: 182345220,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Anti-Claim-ManagementAnti-Claim-Management , Zeit und Kosten sparen: Nachtragsforderungen wirksam verhindern! In Zeiten großer Kostensensibilität am Bau gibt das Handbuch Auftraggeber:innen geeignete Werkzeuge an die Hand, um rechtzeitig präventive oder reaktive Maßnahmen bei der Nachtragsregulierung zu ergreifen. Die Autoren erläutern, wie die nachtragsgegenständlichen Themen »Kosten« und »Termine« bei der Projektrealisierung erfolgreich systematisch berücksichtigt werden können. Ihre Vorteile: neue obergerichtliche Entscheidungen und aktuelle Literatur wurden eingearbeitet Unterteilung der Handlungsvorschläge in präventive, proaktive und reaktive Maßnahmen baubetriebliche und baurechtliche Aspekte werden gleichermaßen berücksichtigt interdisziplinäres Autorenteam aus langjährig erfahrenen baubetrieblichen Sachverständigen und Fachanwälten für Bau- und Architektenrecht arbeitet »Hand in Hand« praxisnahe, verständliche Darstellung Aus dem Inhalt: Vergabestrategie Auswahl der Vertragspartner:innen Gestaltung von Planer- und Bauverträgen Angebotsprüfung Projektorganisation Dokumentation Störungsmanagement Anordnungsmanagement Sach- und Bauzeitnachtragsprüfung Konfliktmanagement Forderungsmanagement/Regressierung BIM, Lean Construction, Partnering Herausgeber: Prof. Dr.-Ing. Thomas Sindermann , öffentlich bestellter und vereidigter Sachverständiger für Baupreisermittlung und Abrechnung im Hoch- und Ingenieurbau sowie Bauablaufstörungen, Köln, Lehrtätigkeiten an der RWTH Aachen University und Ruhr-Universität Bochum. Dr. jur. Gerolf Sonntag , Fachanwalt für Bau- und Architektenrecht, Partner am Standort Mönchengladbach von Kapellmann und Partner Rechtsanwälte mbB, Lehrbeauftragter für Strategisches Vertragsmanagement an der Technischen Universität Dortmund. Dr.-Ing. Alexander Knopp , Geschäftsführer der Prof. Schiffers Bauconsult GmbH & Co. KG, Lehrbeauftragter an der RWTH Aachen für Claim Management. Autoren: Dr. Andreas Berger , Fachanwalt für Bau- und Architektenrecht, Mönchengladbach; Dr. Mathias Finke , Fachanwalt für Bau- und Architektenrecht, Hamburg; Dr. Tom Giesen , Rechtsanwalt, Mönchengladbach; Dr. Thomas Jelitte , Düsseldorf; Dr.-Ing. Alexander Knopp , Düsseldorf; Prof. Dr. Christian Lührmann , Fachanwalt für Bau- und Architektenrecht, Frankfurt; Dr. Harald Pott , Fachanwalt für Bau- und Architektenrecht, Berlin; Prof. Dr.-Ing. Thomas Sindermann , Köln; Dr. Tobias Schneider , Fachanwalt für Bau- und Architektenrecht, München; Dr.-Ing. Markus Zobel , Köln. Aus den Besprechungen zur Vorauflage: »Die Autoren geben dem Leser Werkzeuge an die Hand, oft mit Beispielen unterlegt, die sofort den Praxisbezug ermöglichen. Schematische Darstellungen fassen Wichtiges zusammen. Das Werk besticht durch Übersichtlichkeit, Struktur und Verständlichkeit«. RAin Dr. Barbara Schellenberg, Limburg, in Bauwirtschaft 2020, 112 , Montageteile, Halterungen & Befestigungen > Beleuchtung , Auflage: 2. Auflage, Erscheinungsjahr: 20240417, Produktform: Leinen, Autoren: Knopp, Alexander~Sindermann, Thomas~Sonntag, Gerolf, Redaktion: Sindermann, Thomas~Sonntag, Gerolf~Knopp, Alexander, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 400, Keyword: Architektenrecht; Baurecht; Nachtragsforderungen; Nachtragsmanagement; Projektrealisierung, Fachschema: Abgabe - Abgabenordnung - AO~Architekt / Bauplanung~Bauplanung~Bauwirtschaft / Bauplanung~Bau / Baurecht~Baurecht - Bundesbaurecht~Steuergesetz~Steuerrecht - Steuergesetz~Privatrecht~Zivilgesetz~Zivilrecht, Fachkategorie: Zivilrecht, Privatrecht, allgemein~Öffentliches Recht, Warengruppe: HC/Öffentliches Recht, Fachkategorie: Baurecht, Recht für Ingenieure, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Werner Verlag, Verlag: Werner Verlag, Verlag: Werner Verlag, Länge: 213, Breite: 152, Höhe: 28, Gewicht: 614, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Wie funktioniert Solar Energy?
Solar Energy wird durch die Umwandlung von Sonnenlicht in elektrische Energie mithilfe von Solarzellen erzeugt. Diese Solarzellen bestehen aus Silizium, das das Sonnenlicht einfängt und in elektrische Energie umwandelt. Die erzeugte Energie wird dann in Batterien gespeichert oder ins Stromnetz eingespeist. Solarpanels werden auf Dächern oder in Freiflächen installiert, um möglichst viel Sonnenlicht einzufangen und so effizient wie möglich Energie zu erzeugen. Insgesamt ist Solar Energy eine nachhaltige und umweltfreundliche Energiequelle, die dazu beiträgt, den CO2-Ausstoß zu reduzieren. **
-
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.